Back to ⚠Andrei ❤'s profile
⚠Andrei ❤

Posts by ⚠Andrei ❤

916 posts

  1. #501
    Reply in Chat & Socialize

    Daca tot venii vorba de mess, cred ca cu totii stiti de programele care detecteaza utilizatorul daca este  pe invisibil si probabil ca o sa va intrebati ce legatura are asta cu pozele de la avatarele celor din lista voastra de messenger.

    Daca nu stiati, aceste softuri sau site-uri puteau sa detecteze utilizatorii daca sunt pe invisibil in urma apelarii pachetului 0xBE din protocolul YMSG (pachet ce avea scopul de a trimite raspuns atunci cand un atacator facea o cere de avatar).

    O data cu aparitia versiunii  de Mess 11 beta, cei de la Yahoo au renuntat sau mai bine spus au remediat bug-ul pachetului 0xBE, astfel ca pe versiunile anterioare mess ul nu mai poate sa arate pozele de la avatare.

    Deci pentru a va arata pozele de la avatarele prietenilor din lista voastra de mess va trebui sa instalati Yahoo Meesenger 11 beta.

    Avand in vedere ca il am aproape de cand a aparut sincer nu am avut nici un fel de probleme cu el ba din contra a venit cu o noua facilitate si anume are integrat messengerul de Facebook.

  2. #502
    Reply in Chat & Socialize

    Cei drept in Romania marea majoritate a computerelor de acasa sunt fara licenta si sincer pentru acest lucru nu trebuie condamnat nimeni, chiar daca managementul celor de la Microsoft este unul defectuos pentru buzunarul romanului sau mai bine spus nu s-au gandit la cei cu salarii de nivelul existentei.

    Stiu si eu ca o licenta de Windows este destul de scumpa daca o raportam la salariul minim pe economie, dar de asemenea stiu ca este si o multa munca depusa pentru a realiza un sistem de operare si de a aduce pe fiecare luna noi si noi update-uri, iar asta fiind doar o mica parte  din ceea ce se petrece pe la Microsoft.

    Sincer nu o sa stau acum sa vorbesc despre aceasta problema insa asa cum probabil marea majoritate a celor care au trecut de la Windows XP la Windows 7 pe vechiul sistem de operare s-au lovit de problema veridicitatii licentei si au fost prinsi cu m*** in sat.

    De la Windows Xp incoace Microsoft-ul a creeat o protectie a sistemelor sale de operare care la XP se numea WGA (Windows Genuine Advantage) iar la Windows 7 purtand denumirea de WAT ( Windows 7 Activation Technologies).

    Cu totii cred ca v-ati dat seama ca atunci cand vine vorba de protectia antipiraterie al sistemelor de operare, Microsoft-ul devine ceva mai rautacios, instaland o data cu celelalte update-uri de securitate si aceste protectii fara o instintare prealabila a utilizatorului

     0


  3. #503
    Reply in Chat & Socialize

    Chiar daca nu mai e mult si in curand va aparea Microsoft Office 2011, nu foarte multi au trecut la ultimele variante de office 2007 si 2010.

    Cum aceste variante vin cu o schimbare in extensie si anume: din .doc in docx, iar Microsoft Office 2003 ne stiind sa deschida aceste fisiere, cei de la Microsoft au fost nevoiti sa faca un patch pentru a remedia aceasta problema.

    Pentru a putea vizualiza fisierele creeate in Office 2007 si Office 2010 nu trebuie decat sa descarcati acest office 2007 si 20010 Patch si sa il instalati:

    Download Office 2007 Patch

    Pentru cei care insa doresc sa deschideti fisierele docx fara sa le aduca modificari si fara sa se complice cu instalare de Office sau patch-uri pot descarca DocX Viewer.

    Programul este unul portabil si are undeva la doar 600Kb, iar ca si functionalitate DocX Viewer va transforma fisierele docx in fisiere html pe care le va deschide cu browserul vostru.

    Download DocX Viewer

  4. #504
    Reply in Chat & Socialize

    Nu am intalnit pe nimeni pana acum caruia sa nu ii mearga butonul de printscreen – PrtSc-SysRq, insa azi am descoperit o modalitate destul de simpla prin care poti captura imaginea dintr-un tab al browserului Google Chrome fara sa folosesti acest buton.

    Cu totii cred ca stiti ca majoritatea programleor au o arie in care poti sa trimiti erorile respectivului program. Google Chrome are si el asa ceva insa la el exista si functia de capturare a imaginii in care eroarea survenit.

     0


  5. #505
    Reply in Chat & Socialize

    Tutorial usor de invatat cu comenzile de baza in IPTABLES pentru configurare firewall LINUX.

    Ce este IPTABLES?

    Iptables este folosit pentru mai multe servicii precum : translatare de adrese sursa sau destinatie (SNAT / DNAT ) , port forwading sau pur si simplu rejectare sau forwadare de pachete , routing.

    Cum pornesc serviciul IPTABLES?

    [root tmp]# service iptables start

    [root tmp]# service iptables stop

    [root tmp]# service iptables restart

    Ca serviciul IPTABLES sa porneasca o data cu sistemul rulati urmatoarea comanda:

    [root tmp]# chkconfig iptables on

    Procesarea de pachete in IPTABLES

    Toate pachetele inspectate de iptables trec printr-o secventa de tabele (cozi) pentru prelucrare. Fiecare dintre aceste cozi este dedicata unui anumit tip de activitate de pachete si este controlata de un lanţ de filtrare asociat.

    Iptables foloseste implicit trei tabele :

    1. FILTER ( tabel implicit) –  este responsabil cu filtrarea pachetelor

    Are 3 lanturi built-in in care va puteti declara reguli de politica firewall

    • Forward : Filtreaza pachete catre servere protejate de firewall.

      Input : Filtreaza pachetele destinate firewall-ului.

      Output : Filtreaza pachetele expediate de firewall

    2. NAT – este responsabil cu network address translation(translatarea adresei de retea)

    3. MANGLE – este responsabil pentru modificarea bitilor QOS  din headerul TCP

    Are 2 lanturi built-in:

    • Pre-routing:  face NAT atunci cand adresa destinatie a pachetului trebuie schimbata.

      Post-routing: face NAT atunci cand adresa sursa a pachetului trebuie schimbata.

    Cum functioneaza IPTABLES?

    Pentru fiecare regula firewall pe care o creezi trebuie sa specifici tabela si lantul de careva apartine. La aceasta regula este o singura exceptie: Cele mai multe reguli sunt legate de filtrare, astfel iptables presupune că orice lanţ definit fără o tabela asociata va face parte din tabela filter. Tabela  filter este, prin urmare, implicita.

    Mai jos aveti o imagine cu felul in care iptables manipuleaza pachetele:
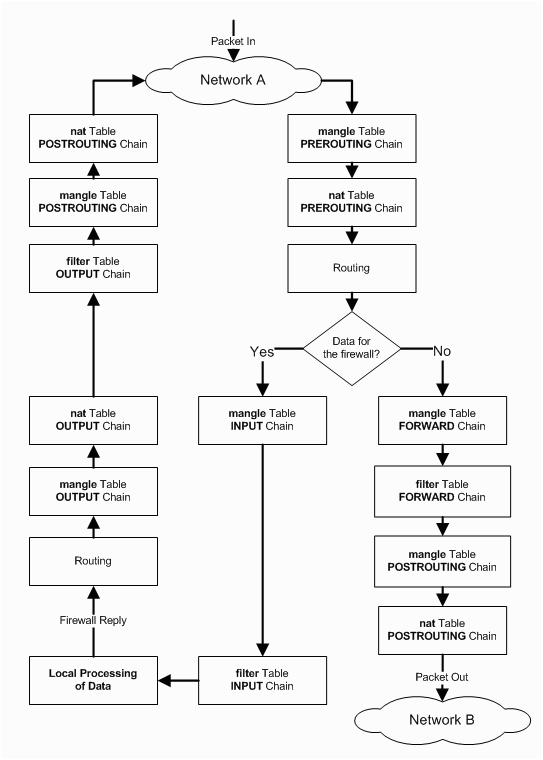
    Fiecare regulă firewall inspectează pachetele IP şi apoi încearcă să le identifice ca si tinte pentru o anumita operatie.

    Cele mai folosite tinte sunt:

    • ACCEPT – Iptables opreste procesarea ulterioara; Pachetul este trimis catre aplicatie sau sistem de operare pentru prelucrare

      DROP – Iptables opreste procesarea ulterioara; Pachetul este blocat

      LOG – Informaţiile sunt trimise la daemonul syslog pentru logare; Iptables continua procesarea pachetului

      REJECT – Funcţionează DROP, dar va trimite un mesaj de eroare la gazda carea a trimis pachetul cum că pachetul a fost blocat

      DNAT – Rescrie adresa IP destinaţie a pachetului

      SNAT – Rescrie adresa IP sursa a pachetului

      MASQUERADE – Folosit pentru SNAT; În mod implicit adresa IP sursa este aceeaşi cu cea utilizată de interfaţa firewall-ului

    Parametrii pentru IPTABLES:

    -t <-table-> : Dacă nu specificaţi o tabela, tabela filter este asumata. Aşa cum am discutat înainte, tabelele posibile pot fi: filtru, NAT, mangle

    -j <target> : Salt la lanţul ţintă specificat în momentul pachet se potriveste cu regula actuală.

    -A sau –append : Adauga o regula la sfarsitul chainului

    -F : Flush. Sterge toate regulile din tabela selectata.

    -p <protocol-type> : Potrivire cu protocolul icmp, tcp, udp sau  all

    -s <ip-address> : Potrivire cu adresa IP sursa

    -d <ip-address> : Potrivire cu adresa IP destinatie

    -i <interface-name> : Potrivire cu interfata de retea prin care intra pachetul

    -o <interface-name> : Potrivire cu interfata de retea prin care iese pachetul

    -m –state <state> : ESTABLISHED, NEW, RELATED, INVALID

    Pentru a activa anumite funcţii ale Iptables trebuie sa  încărcaţi anumite module de kernel  la pornirea sistemului.

    Fisier: /etc/rc.local


    # Module to track the state of connections

    modprobe ip_conntrack

    # Load the iptables active FTP module, requires ip_conntrack

    modprobe ip_conntrack_ftp

    # Load iptables NAT module when required

    modprobe iptable_nat

    # Module required for active an FTP server using NAT

    modprobe ip_nat_ftp

    Exemple:

    * -R –replace : Inlocuirea lantului specificat

    iptables -R INPUT 1 -s 192.168.0.1 -j DROP

    * -I –insert : Permite introducerea unui lant in intr-o zona specifica

    iptables -I INPUT 1 --dport 80 -j ACCEPT

    * -L –list : Afisarea tuturor regulilor IPTABLES

    iptables -L # Afiseaza toate regulile din tabela FILTER

    iptables -L INPUT # Afiseaza toate regulile din lantul INPUT (FILTER)

    * -F –flush : Sterge toate regulile din tabela.

    iptables -F INPUT # Sterge toate regulile din lantul INPUT

    iptables -F # Sterge toate regulile

    * -N –new-chain : Crearea unui nou lant

    iptables -N LOG_DROP

    * -X –delete-chain : Stergerea unui lant


    iptables -X LOG_DROP # Stergerea lantului LOG_DROP

    iptables -X # Sterge toate lanturile

    * -P –policy :  Permite specificarea politicii default pentru un anumit lant ACCEPT, REJECT, DROP …

    iptables -P INPUT DROP

    * Iptables va fi configurat pentru a permite firewall-ului sa trimita cereri ICMP(ping) şi, la rândul său, să accepte cereri ICMP

    iptables -A OUTPUT -p icmp --icmp-type echo-request -j ACCEPT

    iptables -A INPUT -p icmp --icmp-type echo-reply -j ACCEPT

    * Iptables va fi configurat sa accepte cereri ICMP si le limiteze la un număr maxim mediu  de o cerere pe secundă.

    iptables -A INPUT -p icmp --icmp-type echo-request \

    -m limit --limit 1/s -i eth0 -j ACCEPT

    Setari de baza pentru protejarea sistemului de operare

    Sistemul de operare Linux are cateva mecanismele de protecţie definite  pe care ar trebui să le activaţi prin modificarea parametrilor kernel-ului prin fişierul /etc/sysctl.conf.

    #---------------------------------------------------------------

    # Disable routing triangulation. Respond to queries out

    # the same interface, not another. Helps to maintain state

    # Also protects against IP spoofing

    #---------------------------------------------------------------

    net/ipv4/conf/all/rp_filter = 1

    #---------------------------------------------------------------

    # Enable logging of packets with malformed IP addresses

    #---------------------------------------------------------------

    net/ipv4/conf/all/log_martians = 1

    #---------------------------------------------------------------

    # Disable redirects

    #---------------------------------------------------------------

    net/ipv4/conf/all/send_redirects = 0

    #---------------------------------------------------------------

    # Disable source routed packets

    #---------------------------------------------------------------

    net/ipv4/conf/all/accept_source_route = 0

    #---------------------------------------------------------------

    # Disable acceptance of ICMP redirects

    #---------------------------------------------------------------

    net/ipv4/conf/all/accept_redirects = 0

    #---------------------------------------------------------------

    # Turn on protection from Denial of Service (DOS) attacks

    #---------------------------------------------------------------

    net/ipv4/tcp_syncookies = 1

    #---------------------------------------------------------------

    # Disable responding to ping broadcasts

    #---------------------------------------------------------------

    net/ipv4/icmp_echo_ignore_broadcasts = 1

    #---------------------------------------------------------------

    # Enable IP routing. Required if your firewall is protecting a

    # network, NAT included

    #---------------------------------------------------------------

    net/ipv4/ip_forward = 1

  6. #506
    Reply in Chat & Socialize

    Cum sa importi un pachet SQL Server Integration Services (SSIS) cu SQL Server Management Studio


    Este o sarcină foarte frecventa pentru administratorii de baze de date pentru a importa  SQL Server Integration Services Packages de la o instanţă SQL Server sau de la un sistem de fişiere într-o instanţa locală de SQL Server. În acest articol veţi vedea paşii pe care trebuie să ii urmati pentru a importa un SQL Server Integration Services Package care este stocat într-o instanţă SQL Server, sau în sistemul de fişiere, sau în SSIS Package store utilizând SQL Server Management Studio (SSMS ).

    Metode diferite pentru a importa Pachete SSIS in SQL Server

    Metodele cele mai frecvent utilizate pentru importul SQL Server Integration Service (SSIS) Packages în SQL Server 2005 sau SQL Server 2008 sunt: –

    • Folosind Import Package in SQL Server Management Studio (SSMS)

    • Folosind DTUTIL Command Prompt Utility

    In acest articol, veţi vedea modul de utilizare a Importului de Pachet în SQL Server Management Studio (SSMS) pentru a importa pachete SSIS.

    Folosind Import Package in SQL Server Management Studio (SSMS)

    Puteţi utiliza Importul de Pachete  în SQL Server Management Studio (SSMS) pentru a importa pachete SSIS din trei surse, cum ar fi instanta SQL Server, sistem de fişiere sau din SSIS Package Store. În acest articol vom explora toate cele trei opţiuni.

    Importa Pachet din sistemul de fişiere folosind SQL Server Management Studio (SSMS)

    1. Conectati-va la SQL Server 2008 Integration Services folosind SQL Server Management Studio.

    2.Pentru a importa un pachet de SSIS în sistemul de fişiere, trebuie să faceţi clic dreapta pe File System şi selectaţi Import Package.

    Pentru a importa un pachet de SSIS în MSDB, trebuie să faceţi clic dreapta pe MSDB şi selectaţi Import Package.

    3. Apoi se va deschide fereastra Import Package aşa cum arată mai jos.

    In fereastra de import trebuie sa selectati la Package Location: File System.

    Selectand aceasta optiune pentru locatia Pachetului va insemna ca vrem sa importam un pachet SSIS care este salvat ca .DTSX.

    Pentru a selecta pachetul de import trebuie sa dati click pe butonul “….” si sa navigati la locatia sa.

    Click OK pentru a importa pachetul. Imediat ce pachetul a fost importat cu succes acesta poate fi vazut conectandu-ne la Integration Services si extinzand Stored Packages | File System.

  7. #507
    Reply in Chat & Socialize

    Tutorial configurare client de mail Outlook 2003/2007 pentru accesul la mailurile de pe server Exchange 2010. Acest tutorial se aplica pentru Windows Xp/Vista/7

    Puteti include un singur cont de mail pentru Exchange intr-un profil Outlook.

    I. Cum sa conectati clientul Outlook la Exchange 2010 prin crearea unui nou profil Outlook.

    1. Inchideti programul Outlook.

    2. In Windows XP

      • Click pe Start, si apoi click pe Control Panel.

      • Click pe User Accounts > Mail. (In Classic view, dublu click pe Mail.)

      In Windows Vista

      • Click pe Start, si apoi click pe Control Panel.

      • In varianta de Windows Vista 32-bit , click User Accounts (sau User Accounts and Family Safety) > Mail.  In varianta de Windows Vista 64-bit, selectati Additional Options > View 32-bit Control Panel Items, si apoi click pe  Mail. (In Classic view, dublu click pe Mail.)

        Daca nu aveti o iconita de Mail, trebuie sa deschideti Outlook 2007 macar o data.

    3. Daca ati creat deja un profil Outlook, click pe  Show Profiles si apoi click Add, scrieti numele profilului si apasati OK. Click pe E-mail Accounts.... Si apoi New….

    4. Una din urmatoarele variante:

      • Daca trebuie sa alegeti unul dintre tipurile de servicii email, alegeti  Microsoft Exchange, POP3, IMAP, or HTTP

      • Daca nu, treceti la pasul 5

    5. Selectati Manually configure server settings sau select additional server types.

    6. Selectati Microsoft Exchange.

    7. Trebuie sa specificati numele serverului de Exchange in casuta  Microsoft Exchange server.

    8. Introduceti numele utilizatorului in casuta User Name.

    9. Click pe Next.

    10. Va trebui sa va autentificati introducand numele utilizatorului de domeniu si parola.

    11. Outlook va contacta serverul Exchange pentru a incheia pregatirea contului. Dupa  finalizarea cu succes, veti primi mesajul  “Congratulations! You have successfully entered all the information required to setup your account.”

    12. Click pe Finish

    II. Cum sa conectati clientul Outlook la Exchange 2010 adaugand un cont de Exchange la un profil deja existent

    1. In Outlook 2003 sau Office Outlook 2007, click pe Tools > Account Settings > E-mail > New.

    2. In fereastra Auto Account Setup , vor aparea numele si adresa de email in casutele  Your Name si respectiv E-mail Address.

      Daca adresa de email nu este corecta, editati campul si inlocuiti cu adresa dorita. Daca numele nu este cel care vreti sa apara atunci cand trimiteti emailuri, selectati si apoi debifati casuta Manually configure server settings or additional server types si apoi introduceti numele dorit.

    3. Outlook va contacta serverul Exchange pentru a incheia pregatirea contului. Acesta va incerca sa foloseasca la configurare numele de utilizator si parola cu care sunteti logati in sistem si de aceea va trebui sa introduceti aceste date inainte sa va puteti conecta.  Dupa  finalizarea cu succes, veti primi mesajul  “Congratulations! You have successfully entered all the information required to setup your account.”

    4. Click pe Finish

  8. #508
    [Tutorial]Stick virusat
    Reply in Chat & Socialize

    Foarte multi dintre voi care aveti un stick de memorie pe care l-ati plimbat prin diferite calculatoare v-ati pomenit ca acesta s-a virusat, nu?

    In special toti virusi care se copiaza pe stick-urile USB se folosesc de cel putin 2 fisiere si anume: un fisier “autorun.inf” care ii spune sistemului vostru atunci cand dati dublu click pe stick ce sa faca, si inca un fisier adica virusul propriu zis.

    In cazul in care vreti sa va protejati stick-urile USB nu trebuie sa faceti altceva decat sa creati un Folder cu numele “autorun.inf”, de ce? …. pentru ca in modul acesta virusul din calculatorul prietenului vostru sau calculatorul de la munca nu mai poate creea acel fisier autorun.inf.

    Poate ca o sa va intrebati care e smecheria, pai windows-ul nu poate avea un folder si un fisier cu numele autorun.inf in acelasi director in cazul vostru direct in stick-ul USB.

    Acelasi lucru il puteti face si pentru toate partitiile sistemului vostru (sincer va recomand acest lucru in cazul in care aveti Windows Xp sp 1/2/3, dar neupdatat sau Windows nelicentiat), telefoanele mobile pe care le conectati pe USB si in mod norml windows-ul le vede ca un card de memorie, camera foto si orice alt dispozitiv pe care il conectati pe USB si caruia windows-ul ii atribuie o litera.

    Nici o data nu mai dati dublu click pe un stickdaca ati fost cu el pe la vrun prieten sau pe la munca sau orice alt calculator in care nu aveti incredere, ca sa il accesati pur si simplu deschideti My computer si scrieti sus in bara de adrese litera stick-ului urmata de “:” (doua puncte – ex: j: daca j e litera stick-ului vostru) sau daca stiti litera mai puteti sa il accesati si prin apasarea butonului start  apoi dati click pe RUN si in fereastra care apare tastati litera stick-ului ex: j: si ii dati ok astfel veti evita virusarea calculatorului

  9. #509
    Reply in Chat & Socialize

    Asa cum foarte multi din voi stiti ca in ultima perioada pe adresele voastre de email au sosit foarte multe mesaje de tip Spam/Phising, dar din octombrie sau daca nu cel tarziu din noiebrie sa o remarcati ca acestea o sa dispara.

    de ce? pentru simplul motiv ca banca Raiffeisen a ales sa schimbe modalitatea de autentificare si anume: printr-un user, o parola si un cod generat de catre un Token pe care o sa il primiti de la banca.

    Acest Token are rolul de a genera un cod unic in functie de un card ce se va introduce in el si codul pin al acestui card dar nu unul oarecare ci unul cu chip ceea ce va face aproape imposibila clonarea acestuia.

    Chiar daca veti divulga datele acestui card unui Spammer sau mai pe romaneste tepar, acesta in primul rand ar trebui sa cloneze cardul, sa aiba un token, plus ca ii mai trebuie si userul si parola la contul vostru raiffeisen online.

    Pe langa toate astea s-ar putea ca cel care divulga datele s-ar putea sa nu aiba bani pe card asta ar insemna o munca foarte mare pentru nimic, plus ca prin aceasta metoda se anuleaza si modalitate de penetrare a contului vostru in cazul in care ati avea calculatorul virusat cu un program de tip Keylogger.

  10. #510
    Reply in Chat & Socialize

    Stiu ca acest joc a fost facut pentru ati pune mintea la contributie si a te dezvolta intelectual , insa de multe ori vrei sa faci un lucru si cu cat incerci mai mult sa il rezolvi cu atat mai greu ajungi la un rezultat.

    La acest lucru s-au gandit si cei de la Goolge iar prin aplicatia Google Goggles au reusit sa poata sa rezolve si vestitele jocuri Sudoku.

    Din pacate rezolvare jocului este destul de costisitoare daca te gandesti ca pentru a face o poza si a accesa internetul iti trebuie un smartphone, dar daca aceste doua lucruri nu sunt un inconvenient pentru tine atunci rezolvarea Sudoku-lui devine floare la ureche.

  11. #511
    Reply in Chat & Socialize

    Intraţi în :

    ACP > Other Apps > IPB Shoutbox > Settings > Global Configuration > Announcement

    Şi adăugaţi orice text vreţi şi o să apară aşa :

    Intraţi în :

    ACP > Other Apps > IPB Shoutbox > Settings > Global Configuration > Announcement

    Şi adăugaţi orice text vreţi şi o să apară aşa :


    Autor : ExpLLoziOnn

    Site provenienţă articol : - 


  12. #512
    Reply in Chat & Socialize

    Pentru a adăuga data înregistrării unui user între informaţiile afişate sub avatarul userului în timpul vizualizării unui topic, urmaţi paşii următori:


    Mergeţi la: ACP > Look / Feel > Skin Manager > (choose skin) > Manage Templates / CSS > Global Templates > UserInfoPane

    Căutaţi:


    <li class='post_count desc lighter'>{parse expression="$this->registry->getClass('class_localization')->formatNumber( intval( $author['posts'] ) )"} {$this->lang->words['m_posts']}</li></if></ul>


    Adăugaţi după </li></if> dar înainte de </ul> codul:


    <span class='group_title'>{$this->lang->words['m_joined']}</span> <span class='post_count desc lighter'>{parse date="$author['joined']" format="joined"}</span>


    Deci în final codul dumneavoastră trebuie să arate aşa:


    <li class='post_count desc lighter'>{parse expression="$this->registry->getClass('class_localization')->formatNumber( intval( $author['posts'] ) )"} {$this->lang->words['m_posts']}</li></if><span class='group_title'>{$this->lang->words['m_joined']}</span> <span class='post_count desc lighter'>{parse date="$author['joined']" format="joined"}</span></ul>

    Salvaţi şi gata, aţi adăugat joined date în topic view !

  13. #513
    Reply in Chat & Socialize

    1. In primul rand  il vom descarca. Pentru descarcare: https://app.box.com/...j14shv5xpbm3jde'

    2. Dezarhivam arhiva, preferabil pe desktop pentru a  o vedea mai usor.

    3. Intram in folderul numit "Shoutbox 1.4.1" --> upload --> admin --> application_addon --> other si vom urca fisierul cu numele "shoutbox" in admin --> application_addons --> other.

    4. Intram in folderul numit "public" din fisierul pe care l-am extras din arhiva.

    5. Intram in "js", si il urcam in ftp  public --> js).

    6. Fisierul "sounds" il urcam in "public".

    7. Intram in styles_images din fisierul dezarhivat --> master si urcam fisierul "shoutbox" in public --> styles_images --> "Numele temei tale".

    8. Dupa ce am urcat toate fisierele in ftp vom instala Applicatia "shoutbox" Din ACP --> System -->"Manage Applications & Modules" iar in side-bar-ul din dreapta ne va aparea Shoutbox 1.4.1 , dam click pe install , si skip create any tables (sau cum scrie acolo) si apoi asteptam sa se instaleze.

    Pentru a da grupurilor acces in shoutbox . Intrati in Members --> Manage Members Groups --> "edit" pentru fiecare grad (inafara de Validating , Guest & Banned ) in ultima casuta ne va aparea "Shoutbox" --> si selectam "Yes" din optiunea "Can use the shoutbox?".


    Pentru aranjarea shoutbox-ului in stil mai frumos intrati in Other Apps --> Shoutbox --> Settings --> [Hook] Global Shoutbox.


    "Global Shoutbox Look" alegem "Theme 2"

    "Hook to enable?"  alegem "Top of Each Page"

    "Display on?" alegem "Board Index"


    Iar pentru a scoate "Flood Limit" intram in "Other Apps" --> ShoutBox --> Settings --> Shouts --> si la "Flood limit" scriem in casuta din dreptul lui  "0"

  14. #514
    Reply in Chat & Socialize

    1.Alegeti o parola puternica dar pe care sa o puteti memora usor (daca nu puteti memora scrieti-o pe foaie).Parola trebuie sa contina litere,cifre si/sau caractere speciale.Spre exemplu : str0ngpasslikepazvantechiorul 


    2.Nu impartiti contul cu prietenii pe langa faptul ca niciun server/forum nu accepta asta in regulile  este foarte usor sa fiti pacaliti si/sau sa nu vi se mai inapoieze contul.


    3.Nu lasati persoane straine in PC-ul vostru (Aceia care intra prin TeamViewer) care spun ca va vor ajuta la o problema la care nu va pricepeti.Riscul furtului de date este foarte mare.


    4.Parolele nu trebuie niciodata sa contina numele dvs (iar la final sa puneti un numar) sau o parte din a acestuia.O parola complexa e mult mai sigura.


    5.Nu descarcati fisiere si nu accesati site-uri necunoscute.Aceastea pot contine diferite KeyLoggere.


    6.Daca va accesati contul de Facebook sau orice alt cont  care are optiunea (memorare parola) de pe alt PC decat cer personal debifati optiunea "Memorare parola" deoarece urmatorul care vine sa se conecteze va intra imediat in contul dvs.


    7.Incercati sa evitati pe cat posibil punerea a aceleias parole la mai multe conturi


    8.Asigurati-va ca pe site-urile pe care va faceti cont au optiunea (alternate e-mail).In cazul nefericit in care un individ va saprge contul si parola de la  mail-ul cu care va faceti contul sau pur si simplu uitati parolele sa aveti un e-mail de rezerva.


    9.Nu raspundeti la mesajele de tip spam sau a oricarui alt e-mail de la persoane necunoscute (sau site-uri necunoscute).Pot contine malware,virusi keylogere si alte programe rau intentionate.


    10.Este recomandat sa aveti parolele/mailul notate pe o foaie in caz ca le uitati.


  15. #515
  16. #516
    Reply in Chat & Socialize

    Am prin casa cateva baterii externe de diferite capacitati, insa nici una mai mare de 10.000 mAh. ADATA mi-a trimis o baterie de 20.000 mAh ca sa nu am probleme cand raman ore in sir fara curent electric sau cand plec in excursii.

    In ultima vreme am fost plecat destul de des. M-am folosit de aproape toate bateriile externe ca sa-mi incarc iPhone-ul si celelalte gadget-uri personale sau ale prietenilor. Toate s-au golit foarte repede si dupa m-am chinuit sa le incarc pe fiecare in parte.


    ADATA P20000D este o baterie externa cu o capacitate uriasa de 20.000 mAh. Din numele ei va dati seama. Aceasta baterie nu are functii deosebite. Nu incarca rapid si nici nu face clatite. In schimb face ce trebuie sa faca cel mai bine. Are doua porturi USB ca sa-ti incarci simultan doua telefoane sau doua tablete, dar si o lanterna. Lanterna este geniala, mi-a fost de mare folos.

    Pe ecranul ei puteti afla cat mai are autonomie si cand se incarca sau cand trimite curent catre un telefon. Nimic complex.

    Este destul de micuta pentru o baterie cu o capacitate atat de mare, iar greutate nu este ceva iesit din comun. O poti baga in buzunarul de la spate si nu o sa-ti plangi de mila.

    In pachet are si un cablu USB pentru incarcare. Apropo, se incarca destul de greu, este si normal. Cam in 8-9-10 ore in functie de incarcator. Eu mi-am incarcat iPhone-ul de cel putin 3 ori si nu am incarcat bateria niciodata. Intr-o luna a ajuns sa aiba 52%. Cred ca o sa uit sa o incarc…

    Bateria costa 149 de lei la eMAG sau 128 lei la PC Garage. Merita investitia daca esti pe drumuri. Acum vad ca are si reducere. Noi o recomandam.

  17. #517
    Reply in Chat & Socialize


    Tocmai s-a lansat o versiune noua de Firefox care promite sa fie mai rapida. Versiunea 54 este prima versiune ce foloseste “multiple process”, functie care este deja folosita de ceva vreme pe Chrome, Safari, Edge si alte browsere. Acum, Firefox foloseste patru procese pentru a rula pe toate paginile web deschise. Separand paginile cu procese diferite, ofera o viteza mai mare.

    Pe langa faptul ca este mai rapid, Firefox 54 ar trebui sa ruleze mai bine pe calculatoarele cu memorie limitata. Mai exact, nu va incetini procesul de rulare al calculatorului, asa cum se intampla uneori la Chrome. De asemenea, Firefox utilizeaza mai putin RAM decat celelalte browsere pe Windows 10, macOS si Linux si vine cu imbunatatiri in ceea ce priveste bugurile si problemele de securitate. Inca se afla pe locul trei in topul browserelor de internet, dupa Chrome si Internet Explorer, dar noua versiune ii va face pe cei ce folosesc Firefox sa nu mai renunte atat de usor.

     0


  18. #518
    Reply in Chat & Socialize

    Nu putem compara Android cu iOS, insa este spectaculos cati utilizatori are Google. Pentru fiecare aplicatie in parte, Google are milioane de utilizatori, mereu in crestere.Totusi, sistemul de operare Android este cel mai raspandit.

    In prezent sunt 2 miliarde de utilizatori, aproape dublu fata de Apple. Insa cum spumea, nu se pot compara. Android-ul este instalat pe sute de telefoane, iar iOS-ul doar pe cateva modele proprii.

  19. #519
    Reply in Chat & Socialize

    GovITHub va spune ceva? Daca nu stiti despre ei atunci va rog sa folositi Google. Tinerii din GovITHub au vrut  si cred ca au reusit partial sa indrepte o parte din probleme din aceasta tara. Acestia au lucrat in timpul guvernarii Ciolos pentru a dezvolta anumite servicii din Romania. Au renuntat dupa ce au avut probleme cu partidul rosu.

    Echipa din spatele GovITHub impreuna cu Johnson & Johnson Romania au pus bazele celui mai mare hackathon pe teme de sanatate. Smart Everything Everywhere sau SEE este alcatuita din membrii GovIT.

    Hacking Health isi propune sa vina cu solutii practice pentru pacientii din Romania. Aduna la un loc studenti si dezvoltatori din sectorul IT, arhitecti de software, oameni de afaceri, medici si alti oameni importanti.

    Evenimentul are loc in octombrie pe 28 si 29, iar inscrierile incep din septembrie. Dupa cele doua zile, participantii vor prezenta idei si solutii originale, protipuri de platforme digitale care sa ajute sistemul de sanatate din Romania. Cei 3 castigatori vor primi sprijin financiar din partea companiei Johnson & Johnson pentru finaliza proiectul.

  20. #520
    Reply in Chat & Socialize

    Tesla Model 3 este o masina electrica cu un pret accesibil in comparatie cu Model S. Acest sedan a fost asteptat cu nerabdare si a fost rezervata de peste 500.000 oameni fara sa se cunoasca informatii despre ea. Acum stim tot ce trebuie si se pare ca cei care au rezervat masina au fost o alegere buna.

    Tesla 3 costa de la 35.000 dolari si ajunge la 100km/h in 5.6 secunde. Autonomia este de 350 km si poate fi marita daca optati pentru un model mai scump. Adica 500km pentru inca 9000 de dolari. Are incarcare standard la 32 amperi sau incarcare rapida care ofera 200km autonomie in doar 30 de minunte de incarcare.

    La interior are doar un ecran de 15 inch. Totul este acolo. Orice comanda vrei sa actionezi trebuie sa o faci prin intermediul acestui ecran sau prin cele 2 butoane de pe volan. La interior iti ofera Wi-Fi si LTE, control vocal si acces keyless.

    Pentru siguranta dispune de 8 camere video, 12 senzori de ultrasunete si airbag-uri. Se poate conduce singura daca vreti. Este capabila de asa ceva. Stie sa mentina benzile, sa pastreze viteza, schimba banda cand este nevoie si parcheaza singura. Despre condusul singura trebuie doar sa primeasca un update de soft.


    •  

    •  

    •  

    •  

    •  

    •  

    •  

    •  

    •  

    •  

    •  

    •  

    •  

    •  

    •  

    •  

    •