Reply in Introduce Yourself
:welcome:
:welcome:
Bere <33
Suntem asaltati periodic de mesaje e-mail “foarte importante” sau care necesita “atentie sporita” din partea unor banci, unele la care nici macar nu avem sau am fi avut vreodata conturi.
Cel mai probabil nu sunteti straini de termenii “online banking” si “internet banking“. Sunt folositi de toate bancile, iar prin aceste unelte se urmareste redirectionarea unor operatiuni de la ghisee, catre aplicatiile specifice ale bancilor si catre conturile de online banking.
Adevarul e ca este mult mai comod sa ne verificam un status al tranzactiilor, soldul unui cont sau ratele, cu ajutorul unei aplicatii mobile sau accesand contul online. Decat sa facem un drum pana la banca, sa stam la cozi si sa avem de semnat diverse documente, operatiunile te pe telefonul mobil si cele online sunt mult mai simple, insa implica si anumite riscuri. In special pentru cei creduli si cei care nu au “cultura online“.
Nu vreau sa jignesc pe nimeni, dar sunt foarte multi cei care daca stiu sa-si faca un cont de Facebook sau daca stiu sa acceseze o pagina web, au impresia ca sunt experti in IT.
Partea mai proasta este ca si politica de marketing a bancilor incurajeaza utilizatorii sa foloseasca conturile online si aplicatiile de mobile banking, aratandu-le cat de simplu si cat de putin timp dureaza sa transferi niste bani dintr-un cont in altul sau sa faci niste plati online. Se scot in evidenta numai avantajele acestor unelte, insa nu se spune mai nimic si de riscurile care sunt expusi utilizatorii neexperimentati.
Acestia din urma pot fi tinte sigure ale inselaciunilor online. Cea mai frecventa forma este phishing-ul.
Ce inseamna phishing si cum sa ne protejam datele confidentiale? Phishing Scams
Este o forma de infractiune online, care consta in obtinerea unor date confidentiale, cum ar fi datele de acces online banking, conturi ale procesatorilor de plati online(PayPal) sau date ale cardurilor bancare.
Cea mai frecventa metoda de inselaciune este prin intermediul unor mesaje venite pe e-mail, care par a fi trimise din partea bancilor. In aceste mesaje ni se cere sa accesam de urgenta contul online banking pentru a actualiza diverse date sau culmea, pentru a face anumite modificari de securitate. In realitate, link-ul care este trimis in mesajul venit pe e-mail, ne trimite catre o pagina web falsa. O pagina web care copiaza in mare parte pagina web reala a bancii. In acest fal utilizatorul care este mai putin experimentat va fi pacalitdestul de usor. fiind convins ca mesajul este real iar website-ul pe care a intrat este cel al bancii la care are cont. Se apuca si introduce datele personale. Primul pas ar fi numele de utilizator si parola aferenta contului de online banking. Ce nu stie utilizatorul, este ca acele date nu ajung la banca, ci la un infractor care le va folosi pe site-ul real al bancii, pentru a efectua tranzactii cu banii utilizatorului pacalit. Simplu, nu? Daca dupa falsa autentificare mai sunt cerute si datele de card, incluzand numele titularului, numarul cardului si CVV-ul, atunci problema este si mai grava. Inca mai sunt pe piata card-uri care nu au securizare 3D si pot fi folosite foarte usor de oricine are datele mentionate anterior.
Ca prima masura de protectie, este atentia sporita atunci cand primim un astfel de mesaj. Sa fim atenti de pe ce adresa a fost trimis, sa vedem sursa mesajului si mai ales sa verificam link-ul pe care dam click. Link-ul care ne duce pe site-ul bancii.
Iata mai jos un exemplu concret de phishing via e-mail, in care sunt vizati clientii OTP Bank Romania.
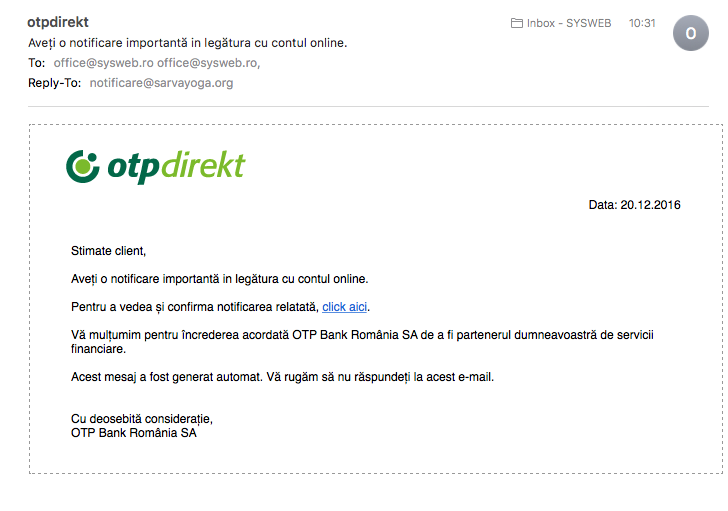
Se primeste un mesaj cu urmatorul continut:
Mesajul este formulat suficient de bine incat sa duca pe cineva in eroare, iar antetul cu sigla OTP Bank adauga un plus de incredere pentru cei care nu se pricep foarte bine sa citeasca un mesaj primit pe e-mail.
Partile suspecte apar abia cand citim si partea de sus a corespondentei, unde la adresa de “reply” este trecut “notificare@sarvayoga.org“. Putin probabil ca o banca sa foloseasca un nume de domeniu e-mail care nu are nici o legatura cu numele bancii sau cu numele de domeniu al website-ului oficial al bancii. sarvayoga.org ar trebui sa ne trezeasca din start prima suspiciune ca acest mesaj nu este ceea ce pare.
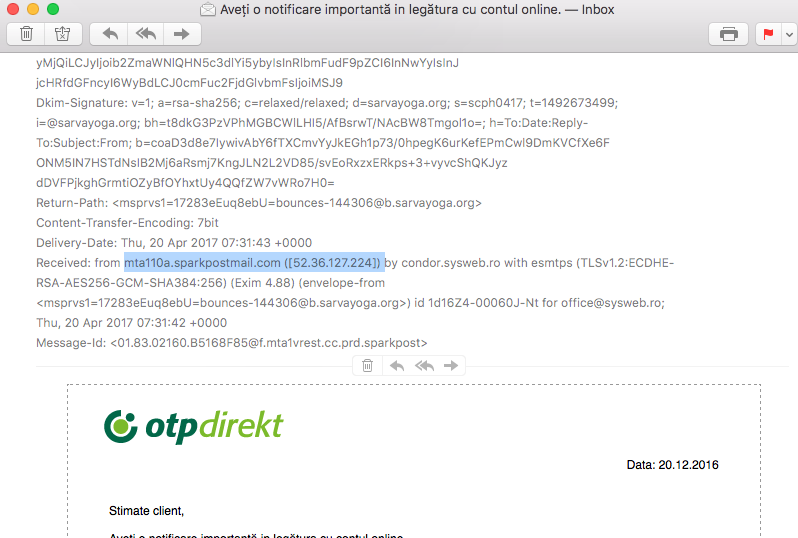
Daca deschidem sursa completa a mesajului, putem sa identificam serverul de pe care acesta a fost trimis.
In acest moment ar trebui sa fie foarte clar ca acest mesaj nu este trimis de banca. Datele de identificare ale serverului de pe care s-a receptionat mesajul, nu are nici cea mai mica legatura cu OTP, iar mesajul trebuie raportat ca SPAM si ignorat total. Puteti merge chiar mai departe, sa anuntati politia sau sa faceti o notificare prin care sa informati banca asupra tentativei de fraudare.
Urmatorul pas nu il recomadam decat doar daca aveti un firewall si un antivirus bine pus la punct, iar cunostintele de IT sa depaseasca nivelul mediu.
Am mers pe link-ul indicat in e-mail din pura curiozitate. Stiind ca cel mai probabil va urma o pagina web in care o sa-mi fie cerute date confidentiale, am vrut sa vad imaginatia infractorilor si ce au fost capabili sa faca.
Mai jos aveti un screenshot al paginii web pe care am fost redirectionat din mesaj:
Este o pagina web identica cu “otpdirekt.ro“, una dintre paginile oficiale de internet banking ale OTP, numai ca adresa de sus, URL-ul, nu apartine bancii. pcitaliasrl.it, este un nume de domeniu pe care este facuta o clona a paginii OTP, iar daca va introduceti datele personale aici, cu siguranta o sa fiti un viitor pagubit.
Cum facem deosebirea intre o pagina web reala a unei banci si una falsa, folosita pentru frauda online?
Este foarte simplu. Toate paginile web ale bancilor si cele care ne cer date confidentiale, trebuie sa fie insotite de un certificat SSL.
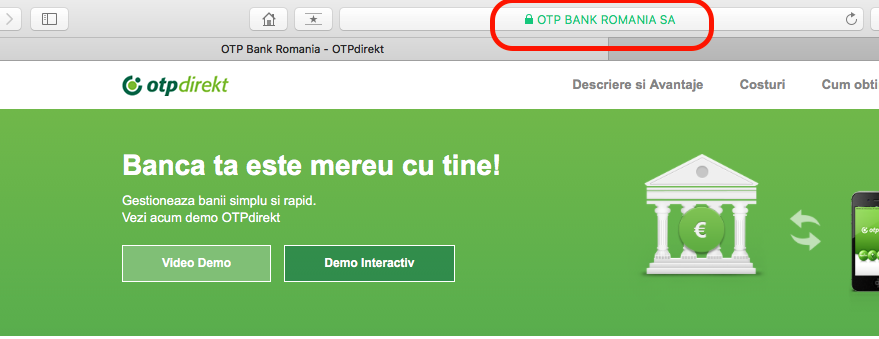
Prezenta acetui certificat se poate observa foarte usor in bara de adresa web (URL). In exemplu de mai sus, chiar daca pagina falsa foloseste un certificat SSL (are lacatul in fata adresei web), acesta nu este inregistrat de OTP Bank.
Pagina reala a bancii va afisa la adresa web, un certificat SSL valid, scris cu verde, in care apare numele complet al bancii.
Urmarind aceste elemente de siguranta, putem evita foarte usor sa devenim o victima a unei escrocherii online.
Vizate de aceste atacuri de timp phishing sunt in special bancile mari, care au un numar mare de clienti si care isi promoveaza foarte mult serviciile online. BRD, BCR, Raiffeisen Bank, Banca Transilvania, etc.
Rezultate:
Viitorul v CS Voluntari - 0-1
Anglia U19 v Germania U19 - 4-1
Olanda U19 v Bulgaria U19 - 1-1
Rapid Viena v Monaco - 2-2
Sparta Praga v Dinamo Kiev - 1-4
Sandhausen v Fc Zurich - 2-1
Korona Kielce v AEK Atena - 0-1


Ştergerea din greşeală a fişierelor sau pur şi simplu pierderea datelor din diverse cauze sunt lucruri nu tocmai plăcute, care se pot întâmpla oricui. Când survin astfel de accidente trebuie să găseşti o cale de a recupera fişierele pierdute.
Acest proces depinde de modul în care au fost pierdute datele. Pentru ştergerea accidentală, soluţia este să foloseşti un program de recuperare a fişierelor.
Vestea bună este că există multe programe, unele pe bani, altele gratuite, pentru recuperarea fişierelor. Eficienţa acestora variază însă, unele sunt mai bune, altele mai proaste. Pentru exemplificare m-am oprit un program care are două auri importante: este gratuit şi foarte uşor de folosit. Se numeşte Recuva şi poate fi descărcat de aici .
Principiul ştergerii - recuperării
Vestea proastă este că recuperare fişierelor şterse este posibilă numai în anumite condiţii. Pentru cei care nu ştiu, voi explica la modul simplist cum este posibilă recuperarea fişierelor. Când ştergi un fişier, acesta nu este şters efectiv ci doar "scos din circulaţie". Aşa se face că poate fi recuperat destul de simplu.

Condiţia principală este să încerci recuperarea înainte de a scrie alte date pe partiţia sau harddisk-ul respectiv. Cu cât apar mai multe fişiere noi, cu atât şansele de recuperare sunt mai mici, pentru că acestea vor fi copiate peste cele şterse.

Recuva - gratuit, eficient şi simplu
Recuva poate fi folosit fie prin intermediul unui wizard, fie fără acesta, din cadrul ferestrei principale. Dacă preferi wizard-ul, trebuie să bifezi trei paşi: să specifici tipul fişierului (imagine, document, etc), să menţionezi directorul în care s-a aflat înainte de a fi şters (opţional) şi să alegi modul de scanare. Implicit, programul apelează la modul de scanare normal, acesta având avantajul de a fi foarte rapid. Alternativ, poţi alege modul Deep Scan, mod mai minuţios dar şi de durată.

Am testat Recuva cu câteva fişiere şterse intenţionat din Windows Explorer cu Shift + Delete, pentru nu fi păstrate în Recycle Bin. Toate au fost recuperate fără nicio problemă, fiind fişiere de mici dimensiuni, şterse recent.
Experienţa cu acest gen de programe poate diferi. Nu garantează nimeni că, de exemplu Recuva, va fi la fel de eficient pe orice calculator. Dar Recuva are avantajul că este gratuit şi extrem de simplu de folosit. În plus, are şi interfaţă în limba română.
Programe malware ale anilor 1971 si 1986:
The Creeper - primul virus informatic (1971):
A fost conceput cu scop experimental sub sistemul de operare Tenex. The Creeper se auto-multiplica în reţea şi lăsa în urmă mesajul "I'm the creeper, catch me if you can!". Pentru a-l înlătura, a fost creat programul "The Reaper" - practic primul antivirus din istoria calculatoarelor.
Elk Cloner (1982):
Creat pentru sistemul de operare Apple II de către un puştan de 15 ani, virusul infecta sectorul de boot al dischetelor, de unde se instala pe calculator. De pe calculator se răspândea mai departe pe alte dischete. Ca manifestare, Elk Cloner afişa diverse mesaje pe display (poezii) şi făcea imaginea să clipească.
Brain - primul virus pentru MS-DOS (1986):
Tot un virus de boot, apărut din dorinţa a doi fraţi pakistanezi (Basit şi Amjad Farooq Alvi) de a-şi proteja software-ul medical împotriva pirateriei. Deşi a fost gândit pentru un cerc relativ restrâns, virusul s-a răspândit peste tot în lume deoarece nimeni nu era pregătit pentru un asemenea fenomen. Autorii virusului Brain sunt astăzi provideri de Internet.
:welcome:
Meciuri:
Supercupa Romaniei
Viitorul v CS Voluntari
Campionat European U19 Gr B
Anglia U19 v Germania U19
Olanda U19 v Bulgaria U19
Amicale Cluburi
Rapid Viena v Monaco
Sparta Praga v Dinamo Kiev
Sandhausen v Fc Zurich
Korona Kielce v AEK Atena
Variante: 1 , X , 2 , 1X , X2 , 12 , GG
Rezultate:
SUA v Panama - 1-1
Cehia U19 v Georgia U19 - 2-0
Portugalia U19 v Suedia U19 - 2-2
Werder Bremen v Ajax - 2-1
Krasnodar v Slavia Praga - 1-1
Olanda (F) v Tara Galilor (F) - 5-0
Suedia (F) v Mexic (F) - 1-0
Denumirea temei : Este o tema gaming
Versiune : 3.4.x
Culori : Vedeti singuri
Poze : -
Link download : http://www.fileshare.ro/e30276982
Alte precizări :
Denumirea temei : Este o tema gaming
Versiune : 3.4.x
Culori : Vedeti singuri
Poze : http://oi60.tinypic.com/15ho2np.jpg
Link download : http://www.girlshare.ro/33333680.6
Alte precizări :
Denumirea temei : Este o tema gaming
Versiune : 3.4.x
Culori : Vedeti singuri
Poze : http://s16.postimg.o...4afb2187240.png
Link download : http://www.fileshare.ro/e30276982
Alte precizări :
Pentru cei care nu știu. Este un tutorial foarte simplu care necesită puțini pași.
Ca model de hook, vă voi arăta cum să instalați Global Forum Message.
1. Intrați în AdminCP > System > Applications & Modules > Manage Hooks. Aici aveți toate hook-urile instalate.
2. Apăsați butonul Install Hook.
3. Selectați fișierul cu hook. (ATENȚIE! Fișierul trebuie să fie de tiă .xml).
4. Click Install.
5. Acum trebuie să vă apară ceva de genul:
6. Acum trebuie să personalizăm Hook. Dați click ca în poză ->
7. Acum faceți setările pe care le doriți și dați Update Settings.
Este simplu, intrați în: ACP » LOOK & FEEL » Tema dvs. » boardIndexTemplate
căutați:
{parse variable="sidebar_enabled" default="$hide_side_blocks"}în loc de $hide băgați $show, astfel:
{parse variable="sidebar_enabled" default="$show_side_blocks"}
Tipul creaţiei [Avatar, semnătură, banner, grade, etc] : Avatar
Dimensiuni:150x250 / 150x300
Text principal: BlackEvil.
Watermark [ECILA/ECILA/WWW.ECILA.RO] : ECILA
Stock: 
Tematica : -
Link de la ultima cerere: -
Alte informaţii despre lucrare: Sa iasa ceva frumos , bafta
:welcome:
Meciuri:
Gold Cup - Grupa B
SUA v Panama
Campionat European U19 Gr A
Cehia U19 v Georgia U19
Portugalia U19 v Suedia U19
Amicale Cluburi
Werder Bremen v Ajax
Krasnodar v Slavia Praga
Amical Feminin
Olanda (F) v Tara Galilor (F)
Suedia (F) v Mexic (F)
Variante: 1 , X , 2 , 1X , X2 , 12 , GG
EDITIE SPECIALA: PENTRU FIECARE MECI CORECT PRIMESTI 4 PUNCTE
Rezultate:
Tanzania v Lesotho - 0-0
Scotia (F) v Irlanda (F) - 1-0
Franta (F) v Belgia (F) - 2-0
Paok v Gent - 0-2
Salzburg v Anderlecht - 4-1
Bury v Sunderland - 2-3
FCSB v Oostende - 0-2
* Poza coperta:

* Titlu: Ghost – Fantoma mea iubită 1990
* Actori principali: Sam Wheat , Molly Jensen
* Gen: Drama
* Durata: 1:48
* Link IMDB: http://www.filme-bun...trat-in-romana/